Kubernetes Gateway API + Cilium 实战:TLS、灰度、跨命名空间与 Hubble 排障
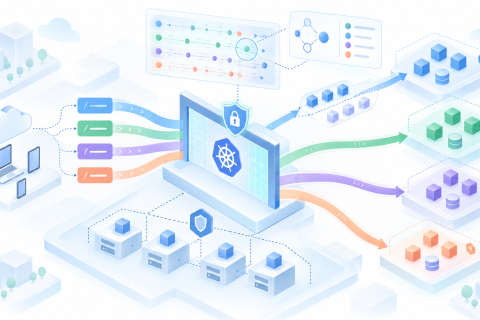
从 CRD 与 GatewayClass 到 HTTPS、HTTPRoute 权重灰度、ReferenceGrant、CiliumNetworkPolicy 和 Hubble...
Kubernetes相关文章
从 CRD 与 GatewayClass 到 HTTPS、HTTPRoute 权重灰度、ReferenceGrant、CiliumNetworkPolicy 和 Hubble...
把 Git、Jenkins、Kubernetes 构建/测试/生产集群与双 Harbor 串成可审计流水线:rootless BuildKit、同一...
不使用 Logstash:由节点 Filebeat 采集到 Kafka,消费端 Filebeat 写入 Elasticsearch Ingest Pipeline 完...
用 Filebeat、Strimzi Kafka、Logstash 与 ECK 构建可缓冲、可重放、可检索的生产日志链路,覆盖安全、背压...
使用 Jenkins Kubernetes 插件与 rootless BuildKit 构建可追溯镜像,通过最小 RBAC 自动部署、验收并在失...
以本地短保留加 VictoriaMetrics 长保留为主线,详解 remote_write、Grafana 双数据源、vmagent 演进、高基...
从零部署 kube-prometheus-stack,完成持久化、ServiceMonitor、PrometheusRule、Alertmanager、Grafana、...
把高可用拓扑、逐小版本升级、etcd 快照恢复、工作负载备份、容量规划和灾备演练串成可执行生产流程。
沿着一次 API 请求理解认证、授权、准入、存储与 watch,再实现幂等控制循环并掌握 CRD/Operator 边界。
建立事件、日志、指标和追踪的证据链,用固定顺序排查 Pending、CrashLoopBackOff、网络和性能问题。
以最小权限为主线,完成 ServiceAccount、RBAC、Pod Security Admission、安全上下文、秘密保护和网络隔离...
从资源请求和 QoS 开始,掌握污点容忍、亲和性、拓扑分布、HPA 自动扩缩与 PDB 可用性保护。